An ninh dữ liệu không phải chuyện riêng của máy chủ hay cơ quan quản lý
Góp ý vào dự thảo Luật An ninh dữ liệu, đại biểu Nguyễn Vũ Trung (đoàn TP. HCM) đề nghị hoàn thiện các quy định về phân loại rủi ro, chuyển dữ liệu xuyên biên giới, ứng phó sự cố và áp dụng biện pháp kỹ thuật khẩn cấp, bảo đảm quyền lợi của người dân, doanh nghiệp.
Đánh giá cao sự tiếp thu, chỉnh lý của cơ quan soạn thảo, đại biểu Nguyễn Vũ Trung cho rằng dự thảo mới nhất đã đặt nền móng cho việc quản lý theo cấp độ rủi ro và bảo vệ dữ liệu trong toàn bộ vòng đời. An ninh dữ liệu không phải chuyện riêng của máy chủ hay cơ quan quản lý mà gắn trực tiếp với tiền trong tài khoản, hồ sơ bệnh án, danh tính và sự an tâm của mỗi người dân. Vì vậy, việc hoàn thiện các quy định của dự thảo luật cần hướng tới mục tiêu ngăn chặn các hành vi lợi dụng dữ liệu để lừa đảo, bảo vệ quyền lợi của người dân và tạo điều kiện thuận lợi cho doanh nghiệp tuân thủ pháp luật.
Góp ý về Điều 9 quy định phân loại và bảo vệ an ninh dữ liệu theo cấp độ rủi ro, đại biểu Nguyễn Vũ Trung đề xuất cần làm rõ ranh giới giữa việc chủ quản tự xác định cấp độ rủi ro và quyền kiểm tra của cơ quan nhà nước.
Theo đại biểu, nếu khoản 1 đã phân loại dữ liệu thành các cấp độ cụ thể nhưng khoản 2 lại giao chủ quản tự xác định mà không quy định rõ tiêu chí, hồ sơ chứng minh và cơ chế hậu kiểm thì có thể phát sinh cách hiểu rằng chủ quản được tự lựa chọn cấp độ. Khi đó, cùng một loại dữ liệu có thể bị xếp vào những cấp độ khác nhau. Chủ quản có thể xếp cấp độ thấp hơn để giảm nghĩa vụ, trong khi cơ quan quản lý thiếu căn cứ thống nhất để yêu cầu điều chỉnh.
Đại biểu đề nghị sửa khoản 2 theo hướng quy định cơ quan, tổ chức, cá nhân chủ quản hệ thống dữ liệu có trách nhiệm tổ chức đánh giá, xác định cấp độ rủi ro an ninh dữ liệu đối với dữ liệu và hệ thống dữ liệu thuộc phạm vi quản lý theo tiêu chí tại khoản 1 Điều này và quy định của Chính phủ; lập, lưu giữ hồ sơ về căn cứ xác định cấp độ và áp dụng đầy đủ yêu cầu bảo đảm an ninh dữ liệu tương ứng.
Đặc biệt, việc tự đánh giá, xác định cấp độ không loại trừ trách nhiệm kiểm tra, yêu cầu điều chỉnh cấp độ của cơ quan nhà nước có thẩm quyền.
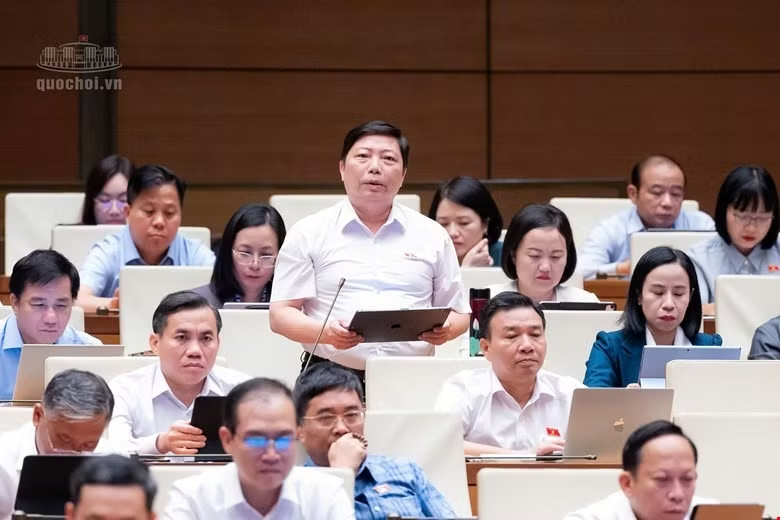
Đối với Điều 19 về bảo vệ an ninh dữ liệu trong chuyển và xử lý dữ liệu xuyên biên giới, đại biểu đề nghị quy định ngay trong luật ba cơ chế: rủi ro thấp thì tự đánh giá và hậu kiểm; rủi ro trung bình thì thông báo; rủi ro cao mới phải xin chấp thuận trước.
Với các luồng dữ liệu được chuyển định kỳ, nếu mục đích, bên nhận và biện pháp bảo vệ không thay đổi thì không phải xin chấp thuận lại. Cơ quan có thẩm quyền cần có thời hạn xử lý rõ ràng; trường hợp từ chối phải nêu lý do và bảo đảm quyền khiếu nại.
Đại biểu phân tích, nếu thiếu những quy định này, bệnh viện, cơ sở nghiên cứu và doanh nghiệp sử dụng điện toán đám mây có thể phải gánh thêm thủ tục, trong khi việc đó chưa chắc ngăn được các đối tượng lừa đảo hoạt động bên ngoài hệ thống.
Ứng phó sự cố phải hướng tới bảo vệ người bị ảnh hưởng
Một vấn đề khác được đại biểu Nguyễn Vũ Trung quan tâm là quy định tại Điều 22 về theo dõi, cảnh báo và ứng phó sự cố an ninh dữ liệu. Đại biểu cho rằng cần đặt người bị ảnh hưởng vào vị trí trung tâm của quá trình ứng phó sự cố.
Theo đó, đại biểu đề nghị sửa điểm a khoản 6 theo hướng sự cố từ cấp độ 3 trở lên phải được báo cáo sớm, chậm nhất 24 giờ kể từ khi phát hiện; trường hợp có nguy cơ đặc biệt nghiêm trọng phải báo cáo ngay. Báo cáo được cập nhật khi có kết quả xác minh.
Đồng thời, cần bổ sung nghĩa vụ thông báo không chậm trễ cho cá nhân bị ảnh hưởng, trong đó nêu rõ dữ liệu nào có thể bị lộ, nguy cơ gì có thể xảy ra, người dân cần làm gì để khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch và liên hệ ở đâu để được hỗ trợ. Cơ quan đầu mối phải có quy trình phối hợp với ngân hàng, viễn thông và các nền tảng số để cảnh báo, ngăn chặn nguy cơ tiếp diễn.
Đối với Điều 23 về biện pháp kỹ thuật khẩn cấp, đại biểu đề nghị bổ sung nguyên tắc phải bảo đảm chống lạm dụng và giảm thiệt hại cho người dân, doanh nghiệp, cơ quan, tổ chức. Quyết định áp dụng các biện pháp kỹ thuật khẩn cấp phải ghi rõ căn cứ, phạm vi, thời hạn và phương án khôi phục; chỉ áp dụng biện pháp cần thiết, ít hạn chế nhất. Việc gia hạn phải được rà soát độc lập.
Đặc biệt, trước khi đình chỉ hệ thống có ảnh hưởng đến bệnh viện, điện, nước, thanh toán và các dịch vụ thiết yếu, cần đánh giá tác động, ưu tiên cô lập phần bị xâm nhập hoặc bị ảnh hưởng nếu khả thi. “Bảo đảm an ninh dữ liệu nhưng không làm tê liệt chính dịch vụ thiết yếu mà người dân, cơ quan, tổ chức đang cần”, đại biểu Nguyễn Vũ Trung nhấn mạnh.
Từ phân tích trên, đại biểu đề nghị Chính phủ tiếp tục hoàn thiện dự thảo luật theo hướng phải ngăn chặn kẻ gian lợi dụng dữ liệu để lừa đảo, cảnh báo sớm cho người dân khi dữ liệu bị xâm phạm và tạo điều kiện để doanh nghiệp tuân thủ mà không phải làm đi làm lại thủ tục. Khi dữ liệu được bảo vệ an toàn và phục vụ nhu cầu phát triển, luật mới thật sự đi vào cuộc sống.