Dữ liệu có rủi ro cao không thể được xử lý trên hệ thống thiếu an toàn
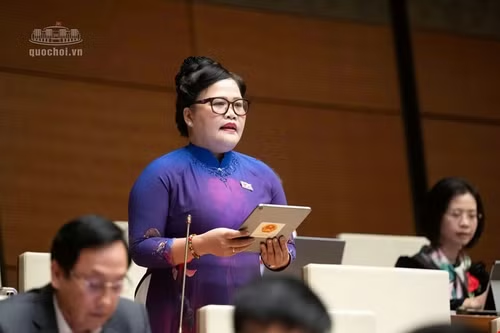
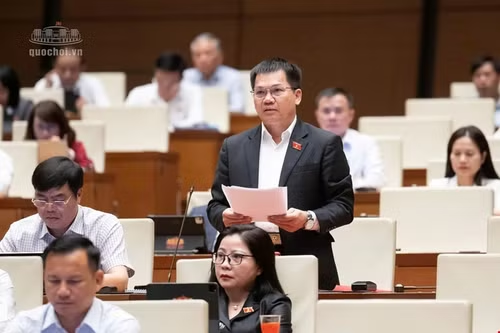
Liên quan đến dự án Luật An ninh dữ liệu, đại biểu Nguyễn Thị Việt Nga (đoàn thành phố Hải Phòng) cho ý kiến về 2 nội dung:
Thứ nhất, về Điều 9 quy định phân loại và bảo vệ an ninh dữ liệu theo cấp độ rủi ro, theo đại biểu, Khoản 1 Điều 9 mô tả năm cấp độ thông qua hậu quả khi dữ liệu bị sự cố hoặc bị xâm phạm. Đây là hướng tiếp cận phù hợp. Tuy nhiên, ngay trong các điểm quy định cấp độ 3, cấp độ 4 và cấp độ 5, dự thảo tiếp tục gắn dữ liệu với cấp độ của hệ thống thông tin lưu trữ, xử lý dữ liệu. Hai nội dung này có quan hệ mật thiết, nhưng cần phân định rõ trong luật đâu là tiêu chí xác định rủi ro của dữ liệu, đâu là yêu cầu bảo vệ đối với hệ thống sau khi đã xác định rủi ro ấy.
Theo đại biểu, dữ liệu có rủi ro cao không thể được xử lý trên một hệ thống thiếu an toàn. Nếu đặt cả hai quy tắc trong cùng định nghĩa cấp độ dữ liệu, người áp dụng có thể hiểu cấp độ của hệ thống là một điều kiện để nhận diện cấp độ của dữ liệu. Khi đó, cùng một tập dữ liệu có thể bị đánh giá khác nhau tùy nơi lưu trữ, trong khi hậu quả nếu dữ liệu bị lộ, bị sửa đổi hoặc bị mất không nhất thiết thay đổi theo nơi lưu trữ.
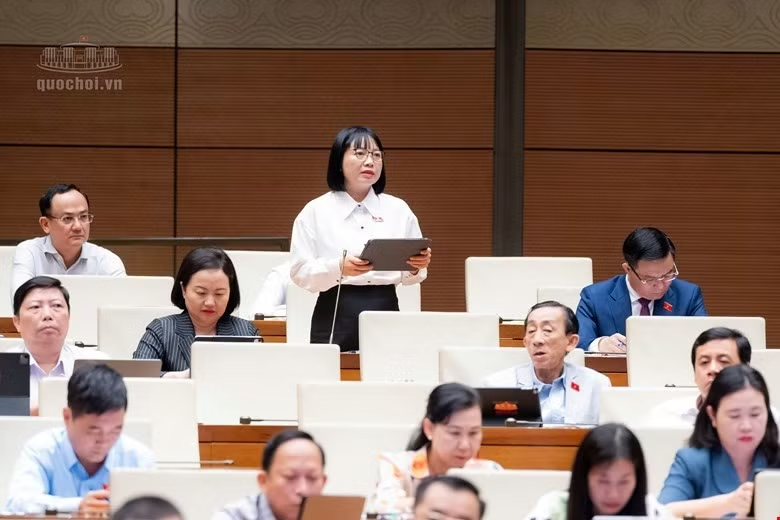
Chẳng hạn, một hệ thống có thể xử lý đồng thời dữ liệu công khai và dữ liệu nhạy cảm. Không vì chúng cùng nằm trên một hệ thống mà mọi dữ liệu đều có cùng mức rủi ro. Ngược lại, một tập dữ liệu nhỏ nhưng có khả năng gây tổn hại nghiêm trọng đến quyền của con người hoặc an ninh quốc gia vẫn cần được nhận diện đúng, dù hệ thống đang xử lý chưa được xếp ở cấp độ tương ứng - đại biểu phân tích.
Trên cơ sở đó, đại biểu đề nghị chỉnh lý khoản 1 Điều 9 chỉ để quy định tiêu chí phân biệt 5 cấp độ theo tính chất dữ liệu và hậu quả có thể xảy ra khi dữ liệu bị xâm phạm. Quy định về cấp độ tối thiểu, biện pháp bảo vệ của hệ thống xử lý nên tách thành một khoản riêng và được áp dụng sau khi cấp độ dữ liệu đã được xác định, đồng thời bảo đảm thống nhất với pháp luật về an ninh mạng.
Bên cạnh đó, khoản 3 Điều 9 giao Chính phủ hướng dẫn phương pháp, ngưỡng đánh giá và tình huống áp dụng, nhưng luật cần xác lập rõ nguyên tắc sử dụng kết quả phân loại dữ liệu quan trọng, dữ liệu cốt lõi theo Luật Dữ liệu. Chủ quản dữ liệu phải biết một kết quả phân loại đã có được kế thừa đến đâu và khi nào phải đánh giá bổ sung về rủi ro an ninh. Điều này giúp bảo vệ đúng trọng tâm và tránh kết luận thiếu thống nhất đối với cùng một tập dữ liệu.
Cần xác định rõ ranh giới của từng nhóm dữ liệu
Thứ hai, quan tâm đến quy định chuyển, xử lý dữ liệu xuyên biên giới tại Điều 19 dự thảo Luật, đại biểu Nguyễn Thị Việt Nga đồng tình với việc đặt điều kiện khác nhau theo cấp độ rủi ro trong dự thảo. Song theo đại biểu, vì điều kiện khác nhau, luật phải xác định được ranh giới của từng nhóm dữ liệu và từng ngoại lệ.
Tại điểm c khoản 2 Điều 19, dự thảo quy định “một số dữ liệu thuộc cấp độ 5” không được chuyển, xử lý xuyên biên giới, trừ trường hợp đặc biệt do Thủ tướng Chính phủ quyết định. Trong khi đó, theo điểm đ khoản 1 Điều 9, cấp độ 5 gắn với khả năng gây tổn hại đặc biệt nghiêm trọng đến quốc phòng, an ninh, đối ngoại, chủ quyền và toàn vẹn lãnh thổ. Dự thảo chưa chỉ rõ trong cấp độ này, dữ liệu nào bị cấm chuyển và vì sao dữ liệu cấp độ 5 còn lại có thể được chuyển theo một cơ chế khác.
Do vậy, đại biểu đề nghị quy định rõ ngay trong luật hoặc xác định nguyên tắc không chuyển dữ liệu cấp độ 5, trừ trường hợp đặc biệt do Thủ tướng quyết định; hoặc, nếu chỉ cấm một nhóm trong cấp độ 5, phải quy định tiêu chí nhận diện nhóm bị cấm và cơ chế áp dụng đối với phần còn lại. Khoản 5 Điều 19 chỉ nên giao Chính phủ quy định chi tiết trình tự, hồ sơ, tiêu chuẩn bảo vệ và việc kiểm chứng điều kiện đã được luật xác lập.
Bên cạnh đó, đại biểu cũng đề nghị rà soát khoản 3 Điều 19. Khoản này loại trừ việc xử lý công việc nội bộ, giao dịch thông thường hoặc sử dụng dịch vụ số khỏi quy định tại điểm b và điểm c khoản 2.
“Tôi đề nghị giới hạn ngoại lệ tại khoản 3 bằng các điều kiện kiểm chứng được như loại và cấp độ dữ liệu; mục đích, phạm vi xử lý; quyền tiếp cận của bên ở nước ngoài; khả năng quản lý khóa giải mã và duy trì kiểm soát của chủ quản dữ liệu. Cần khẳng định rõ ngoại lệ theo điều khoản này không làm mất nghĩa vụ phải thực hiện theo Luật Dữ liệu, pháp luật về bảo vệ dữ liệu cá nhân và các luật có liên quan”- đại biểu đề xuất.