Thiệt hại khôn lường từ vụ tấn công hệ thống siêu thị
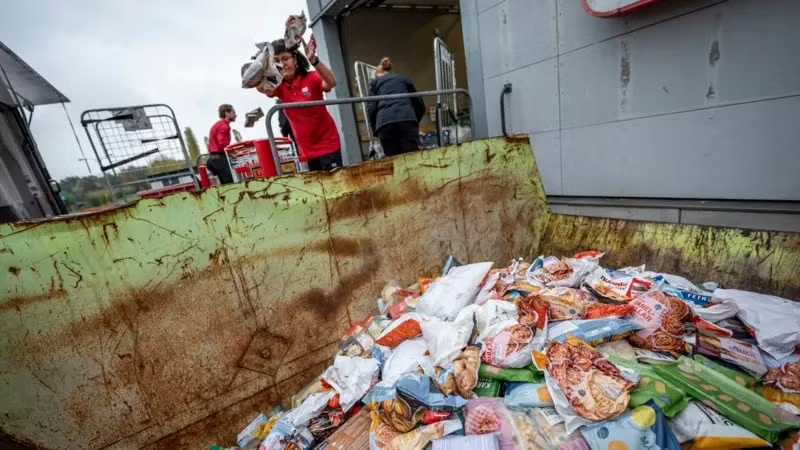
Đêm 1, rạng sáng 2-11, hàng loạt siêu thị tại châu Âu bất ngờ ghi nhận sự cố khi hệ thống tủ lạnh và tủ đông bị thay đổi nhiệt độ từ xa. Tại một số cửa hàng, nhiệt độ thiết bị làm lạnh tăng lên tới 50 độ C, khiến thực phẩm tươi sống và đông lạnh mất điều kiện bảo quản an toàn. Ban đầu, nhiều nhà bán lẻ cho rằng đây chỉ là trục trặc kỹ thuật, song các dấu hiệu sau đó cho thấy đây là một làn sóng tấn công mạng có chủ đích. Có khoảng 10 quốc gia là thành viên Liên minh châu Âu (EU), gồm Bỉ, Estonia, Phần Lan, Ireland, Italia, Luxembourg, Hà Lan, Bồ Đào Nha, Đức, Thụy Điển… ghi nhận sự cố. Nhiều siêu thị buộc phải loại bỏ lượng lớn thực phẩm hư hỏng, tạm ngừng một số hoạt động và khẩn trương khắc phục hệ thống. Thiệt hại được ước tính lên tới hàng chục triệu euro.
Bỉ là một trong những quốc gia chịu ảnh hưởng nặng nề nhất, với hàng chục siêu thị báo cáo sự cố. Tại Ireland, 13 cửa hàng thuộc chuỗi SuperValu bị tác động. Ở Bồ Đào Nha, Tập đoàn Mosqueteiros xác nhận 7 cửa hàng Intermarché gặp sự cố liên quan đến cuộc tấn công nhằm vào nhà cung cấp dịch vụ quản lý hệ thống làm lạnh. Tại Đức, hệ thống làm lạnh của siêu thị Rewe Büsken cũng bị gián đoạn sau vụ tấn công nhằm vào nhà cung cấp thiết bị Danfoss.
Italia ghi nhận ít nhất 4 siêu thị thuộc chuỗi Co-op ở đảo Sicily và một doanh nghiệp tại vùng Tuscany bị ảnh hưởng. Chính phủ Thủ tướng Giorgia Meloni đã triệu tập cuộc họp với lãnh đạo các cơ quan tình báo để đánh giá tình hình. Nhà chức trách nhận định những doanh nghiệp sử dụng hệ thống bảo mật lỗi thời, kết nối trực tiếp với Internet và thiếu cơ chế xác thực đầy đủ có nguy cơ trở thành mục tiêu dễ dàng của tin tặc.
Theo các chuyên gia, phương thức tấn công nhiều khả năng là chiếm quyền truy cập hệ thống điều khiển nhiệt độ từ xa. Trong hoạt động bán lẻ hiện đại, thiết bị làm lạnh thường được kết nối với mạng quản lý tập trung, cho phép kỹ thuật viên theo dõi nhiệt độ, thay đổi thông số và lập trình chu kỳ rã đông mà không cần đến trực tiếp cửa hàng. Khả năng điều khiển từ xa giúp nâng cao hiệu quả vận hành nhưng cũng tạo ra những lỗ hổng bảo mật. Nếu phần mềm lỗi thời, không được cập nhật hoặc cơ chế xác thực lỏng lẻo, tin tặc có thể xâm nhập và thay đổi thông số vận hành. Thậm chí, chúng có thể lợi dụng chính chức năng rã đông thông thường để làm tăng nhiệt độ trong tủ đông, khiến hệ thống chậm phát hiện bất thường. Đáng lo ngại, các cuộc tấn công không nhất thiết phải sử dụng công cụ quá phức tạp. Chỉ cần chiếm quyền điều khiển bộ phận quản lý, tin tặc đã có thể gây hư hỏng hàng hóa trên diện rộng.
Từ sự cố bán lẻ đến thách thức an ninh lương thực
Điều khiến EU đặc biệt quan ngại là các vụ tấn công mới xảy ra chỉ khoảng 3 tuần sau sự cố tương tự tại Pháp, khiến hệ thống làm lạnh của khoảng 700 cửa hàng tạp hóa bị gián đoạn, gây thiệt hại hàng chục triệu euro do thực phẩm hư hỏng. Việc những cuộc tấn công có phương thức tương tự liên tiếp xuất hiện tại nhiều quốc gia cho thấy nguy cơ không còn giới hạn trong phạm vi một doanh nghiệp hay hệ thống bán lẻ riêng lẻ. Đây có thể là dấu hiệu của một dạng đe dọa mới nhằm vào những mắt xích quan trọng trong chuỗi cung ứng thực phẩm châu Âu.
Ủy viên EU phụ trách Nông nghiệp và Thực phẩm Christophe Hansen cho biết, các vụ việc sẽ được đưa ra thảo luận tại Hội đồng An ninh của Ủy ban châu Âu (EC, cơ quan hành pháp của EU). Nội dung đánh giá tập trung vào khả năng chống chịu của các siêu thị, phương án dự phòng và tốc độ ứng phó khi xảy ra gián đoạn. Ông Hansen nhận định, các cuộc tấn công gần đây, cùng sự cố liên quan đến thiết bị của nhà cung cấp
Danfoss hồi tháng 10, có dấu hiệu nhằm phá hoại chuỗi cung ứng thực phẩm và làm suy giảm niềm tin của người tiêu dùng. Dù an ninh lương thực EU hiện chưa bị đe dọa trực tiếp, tình trạng lãng phí thực phẩm và thiệt hại kinh tế là vấn đề không thể xem nhẹ. Người phát ngôn EC Thomas Regnier cũng cảnh báo các cuộc tấn công mạng có thể làm gián đoạn dịch vụ thiết yếu và ảnh hưởng trực tiếp đến đời sống người dân.
Trên thực tế, thiệt hại không chỉ nằm ở giá trị hàng hóa bị hư hỏng mà còn bao gồm chi phí xử lý, khôi phục thiết bị, bổ sung nguồn hàng và tổ chức lại hoạt động phân phối. Thực phẩm tươi sống và đông lạnh đòi hỏi điều kiện bảo quản nghiêm ngặt. Chỉ một biến động nhiệt độ trong thời gian nhất định cũng có thể khiến hàng hóa không còn bảo đảm an toàn, buộc doanh nghiệp phải tiêu hủy. Vì vậy, một cuộc tấn công nhằm vào thiết bị kỹ thuật hoàn toàn có thể trở thành vấn đề về nguồn cung, chi phí tiêu dùng và niềm tin xã hội. Đến nay, chưa có cá nhân hay tổ chức nào nhận trách nhiệm về các vụ tấn công. Việc không xuất hiện yêu cầu tiền chuộc khiến một số chuyên gia đặt giả thuyết đây có thể là hành vi phá hoại mang động cơ chính trị, thay vì tội phạm mạng nhằm mục đích tài chính. Tuy nhiên, khi chưa có kết luận điều tra, chưa thể xác định thủ phạm và động cơ thực sự.
Một bài học lớn từ các vụ việc tại châu Âu là yêu cầu bảo vệ các hệ thống công nghệ vận hành (OT), tức những thiết bị và phần mềm trực tiếp giám sát, điều khiển các quy trình vật lý. Nhóm này không chỉ có hệ thống làm lạnh mà còn bao gồm máy bơm, động cơ, thang máy, hệ thống sưởi và nhiều thiết bị công nghiệp khác. Quá trình số hóa, tự động hóa khiến ngày càng nhiều thiết bị được kết nối mạng, cho phép giám sát và điều khiển từ xa. Tuy nhiên, nếu không có biện pháp bảo vệ tương xứng, những kết nối này sẽ mở rộng phạm vi tấn công của tin tặc.
Trước nguy cơ các cuộc tấn công lan rộng, các chuyên gia khuyến nghị doanh nghiệp cần kiểm kê thiết bị kết nối mạng, thường xuyên cập nhật phần mềm, vá lỗ hổng, thay đổi mật khẩu mặc định và áp dụng xác thực nhiều lớp đối với hoạt động truy cập từ xa. Đặc biệt, không nên phụ thuộc hoàn toàn vào một hệ thống điều khiển tập trung. Các thiết bị đo nhiệt độ và cảnh báo cần có cơ chế hoạt động độc lập để vẫn phát hiện được bất thường ngay cả khi bộ điều khiển chính bị xâm nhập.
Bên cạnh đó, doanh nghiệp cần xây dựng phương án duy trì hoạt động khi hệ thống gặp sự cố, tổ chức diễn tập ứng phó và tăng cường phối hợp với nhà cung cấp thiết bị, dịch vụ công nghệ. Ở cấp độ EU, việc chia sẻ thông tin về các mối đe dọa, phối hợp điều tra và xây dựng tiêu chuẩn an toàn chung cho những mắt xích thiết yếu của chuỗi cung ứng thực phẩm cũng cần được đẩy mạnh.
Các vụ tấn công nhằm vào siêu thị châu Âu chưa tạo ra nguy cơ trực tiếp đối với an ninh lương thực toàn khu vực, nhưng đã phơi bày một lỗ hổng đáng lo ngại trong nền kinh tế số. Tin tặc không cần đánh sập máy chủ hay đánh cắp dữ liệu để gây thiệt hại lớn. Đôi khi, chỉ một lệnh điều khiển trái phép đối với thiết bị làm lạnh cũng đủ khiến hàng triệu euro thực phẩm bị hủy hoại. Bảo vệ an ninh mạng vì thế không thể chỉ dừng ở việc giữ an toàn cho dữ liệu và hệ thống máy tính, mà còn phải bảo vệ những thiết bị trực tiếp duy trì hoạt động sản xuất, phân phối và cung ứng hàng hóa thiết yếu. Nếu không kịp thời bịt các lỗ hổng này, nguy cơ một cuộc tấn công mạng biến thành khủng hoảng chuỗi cung ứng thực phẩm sẽ ngày càng hiện hữu.