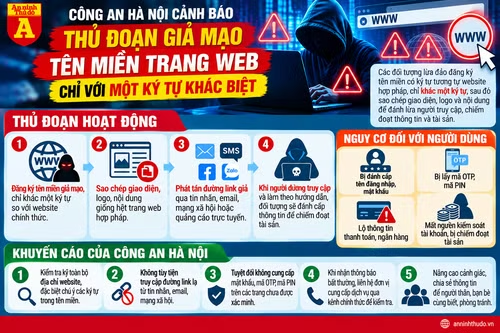
Các đối tượng lợi dụng bảng mã Unicode để chọn các ký tự thuộc hệ chữ viết khác có hình dáng gần như giống hệt chữ cái Latin. Nhờ đó, chúng tạo ra các đường dẫn giả mạo trang web của ngân hàng, sàn thương mại điện tử hay mạng xã hội. Khi hiển thị trên màn hình, mắt thường rất khó phát hiện sự khác biệt.
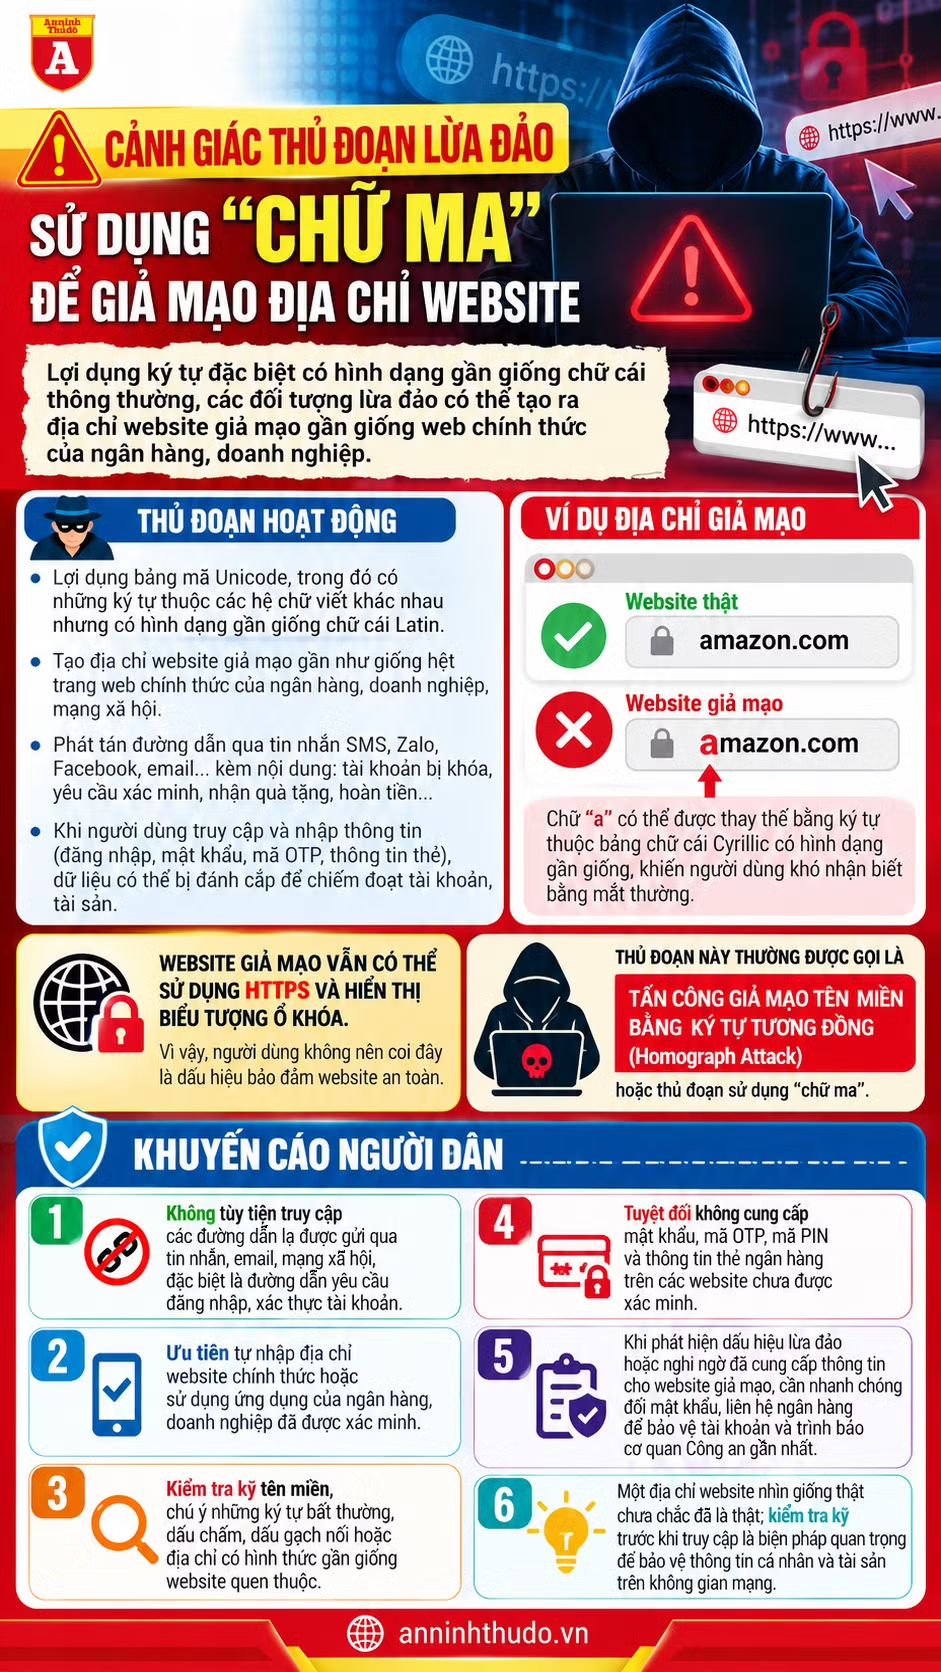
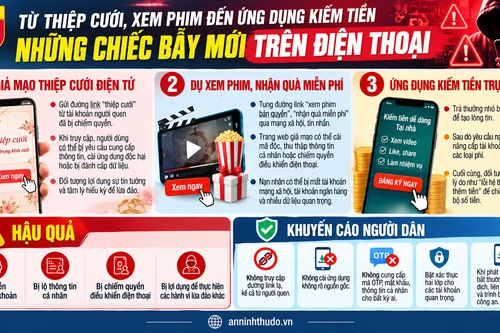
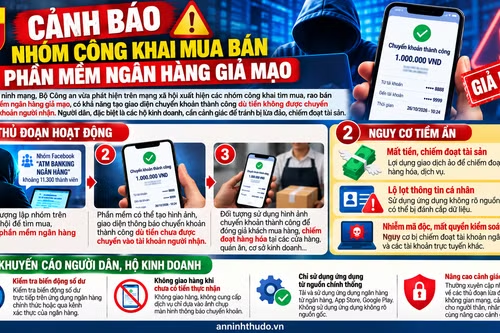
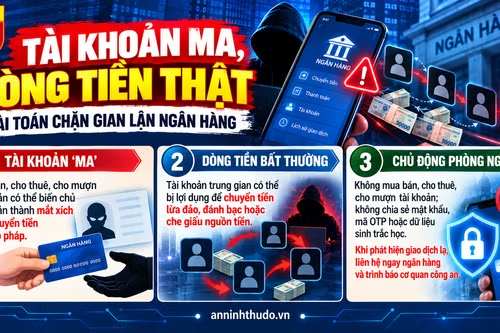
Đáng chú ý, các website giả mạo này vẫn có thể sở hữu biểu tượng ổ khóa an toàn (HTTPS). Kẻ gian thường phát tán đường dẫn qua SMS, Zalo, Email với lý do thông báo khóa tài khoản, xác minh danh tính hoặc nhận quà. Ngay khi người dùng truy cập và nhập mật khẩu, mã OTP, thông tin sẽ lập tức bị lấy cắp để chiếm đoạt tài khoản.
Cơ quan Công an khuyến cáo người dân tuyệt đối không bấm vào link lạ; ưu tiên tự nhập địa chỉ chính thức hoặc dùng ứng dụng đã xác minh; kiểm tra kỹ từng ký tự trước khi giao dịch. Nếu nghi ngờ bị lộ thông tin, cần lập tức đổi mật khẩu, liên hệ ngân hàng và trình báo Công an gần nhất.